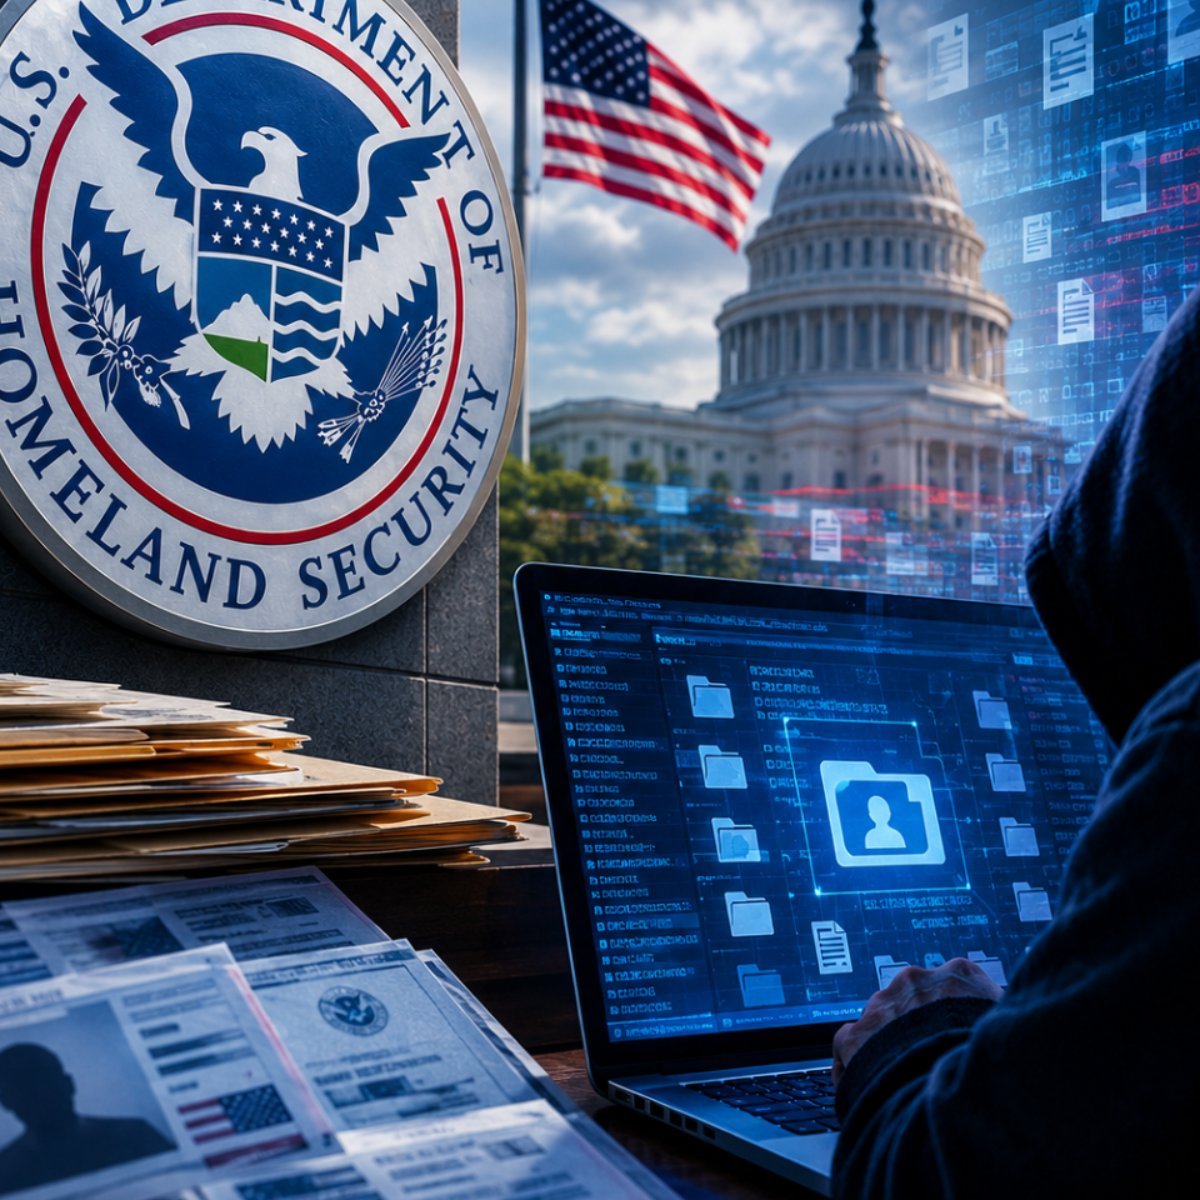
نشر موقع التسريب «موزعة لأسرار الإنترنت»، الأربعاء 28 أكتوبر، بيانات أكثر من 40 ألف موظف في وزارة الأمن الداخلي الأمريكية، تشمل أسماء وبيانات اتصال ومعلومات عن مسؤولين يعملون في مجالات حساسة كالمراقبة والاستخبارات البشرية. وبحسب التغطيات، تتضمن البيانات نحو 10 آلاف موظف من وكالة الهجرة والجمارك (ICE) ووحدة التحقيقات الداخلية التابعة لها، وهو ما يشكل نحو ثلث قوة الوكالة.
كيف حدث الاختراق؟
نسبت مجموعة تُعرف باسم «قسم السلام»، الاختراق إلى خدمة تسجيل الدخول الموحد «أوكتا» التي تستخدمها الوزارة للسماح للموظفين والمتعاقدين بالدخول إلى شبكتها المركزية. وقالت الشركة لصحيفة «وايرد» إنها لا تعلم بوجود اختراق في أنظمتها.
ولم تتمكن «رويترز» من التحقق من صحة الأرشيف كاملاً، لكنها طابقت معلومات شخصية لستة موظفين في الوزارة مع سجلات بيانات مسربة سابقاً. وأكد موقع «تك كرانش» أنه تحقق من جزء من البيانات عبر مطابقة أسماء موظفين معروفين. ولم يصدر حتى الآن رد رسمي من الوزارة على الحادثة.
خلفية عن التسريبات
تأتي الواقعة بعد تسريبات أخرى لبيانات موظفي الوزارة، أبرزها في يناير 2026 حين نُشرت بيانات نحو 4500 موظف في الجمارك وحماية الحدود والهجرة. وتصف «رويترز» هذا التسريب بأنه الثالث من نوعه الكبير في الحكومة الأمريكية خلال الشهر الماضي.
وتشير بعض التغطيات إلى أن البيانات تضم معلومات عن أدوات يستخدمها الموظفون، مثل برمجيات التعرف على الوجوه والذكاء الاصطناعي، وهي تفاصيل لم تتحقق منها جهة مستقلة بالكامل.
يكشف التسريب عن هشاشة الأمن الرقمي لوكالات حساسة، ويضع الموظفين المدرجين أسماؤهم أمام مخاطر الاستهداف والمضايقة، لا سيما العاملين في الاستخبارات والمراقبة. ويفتح ذلك نقاشاً حول الاعتماد على خدمات الهوية الخارجية في الأجهزة الحكومية، وعن مدى التزام الوزارة بإعلان الاختراقات.
للمذيد «بوتين» يشيد بإيلون ماسك ويكشف استمرار التواصل مع أمريكا بشأن الأقمار الصناعية
للمذيد «نعيم قاسم» عن إنتخابات إسرائيل: لا يعنينا من يحكم ولا نقاش في سلاح حزب الله